


企業的工作早已不只發生在辦公室內網。CRM、ERP、協作平台、雲端文件與生成式人工智能服務,許多都直接透過瀏覽器開啟;外包人員、顧問與遠端同事,也可能使用自己的手提電腦處理公司資料。當資料進出集中在瀏覽器工作階段,只有網絡閘道、VPN 或裝置管理,未必看得到每一次複製、貼上、下載與上傳。企業若想降低資料外洩風險,就需要把控管延伸到員工實際工作的瀏覽器。
瀏覽器成為工作入口,也成為新的管理盲點
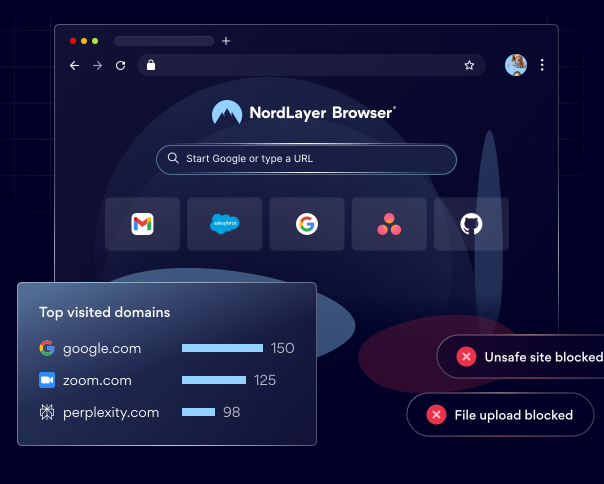
NordLayer 在 2026 年 4 月 1 日宣布推出 NordLayer Browser,定位為面向中小企業的企業瀏覽器,將瀏覽器原生防護、活動可視性與存取控管整合在同一工作環境。這個方向反映了企業應用程式使用方式的轉變:即使網絡連線受到保護,使用者仍可能在瀏覽器中開啟未經核准的 SaaS、安裝高權限擴充功能,或把客戶資料貼進未經審核的人工智能工具。
NordLayer 目前的 2026 Web-based Threats Report 頁面指出,研究團隊調查 405 位美國 IT 專業人員,並分析 504 個高評價工作應用程式;其中 78.8% 的應用程式僅能透過瀏覽器使用,82% 受訪 IT 團隊在過去 12 個月曾遇到與瀏覽器相關的安全事件,只有 53% 表示已部署資料外洩防護(DLP)。這些數字來自美國受訪者與研究樣本,不應直接視為台灣企業的發生率,但足以提醒 IT 團隊重新檢視瀏覽器是否已納入安全管理範圍。
NordLayer Browser 把政策放進瀏覽器工作階段
傳統網絡安全工具主要管理連線與裝置;企業瀏覽器則能進一步觀察使用者在網頁應用程式內的操作。依 NordLayer 官方產品資料,NordLayer Browser 的管理重點包括:
- 掌握 SaaS 與影子 IT:透過網頁活動監控、瀏覽器擴充功能追蹤、網域封鎖及活動記錄,協助 IT 團隊辨識未經核准的雲端服務與人工智能工具。
- 降低瀏覽器資料外洩:管理者可依政策限制剪貼簿、檔案上傳與下載、畫面擷取等操作,減少敏感資料在未受控網站之間流動。
- 強化網站與連線防護:結合網頁威脅防護、分類式 DNS 過濾及核准閘道,降低使用者進入惡意或不適當網站的風險。
- 控管 SaaS 存取:支援單一登入(SSO)、多因素驗證(MFA)、專用 IP 與私有閘道,讓企業依使用者及應用程式設定存取條件。
- 支援個人裝置與外部協作:官方資料說明,管理者可為團隊或個別使用者設定規則,並將政策套用到公司及個人裝置;當承包商任務結束,也可撤銷其工作存取權限。
這並不代表企業可以只靠瀏覽器取代所有網絡、端點或身分安全工具。比較務實的做法,是把企業瀏覽器視為補足工作階段可視性與資料操作控管的一層,與既有身分驗證、端點防護及網絡存取架構協同運作。
台灣企業導入企業瀏覽器安全,可先從四個步驟開始
1. 盤點真正被使用的 SaaS 與人工智能服務
先整理正式採購的雲端應用程式,再比對瀏覽器活動與擴充功能清單,找出員工自行註冊的服務、重複工具及未經審核的人工智能網站。盤點的目的不是一律封鎖,而是辨識哪些服務會接觸客戶資料、財務資訊、設計檔案或原始碼。
2. 依資料敏感度設計 DLP 規則
對一般公開資料,可保留較大的操作彈性;對客戶名單、個人資料、合約與研發文件,則可評估限制複製貼上、上傳、下載或畫面擷取。政策應先區分資料類型與業務情境,避免全面封鎖造成員工改用私人帳號或其他未受管理工具。
3. 將 BYOD 與承包商納入一致的存取流程
個人裝置不一定適合加入企業完整的裝置管理,但也不應因此成為安全例外。企業可依使用者身分、工作角色及應用程式設定最小權限,搭配 SSO、MFA、專用 IP 或私有閘道;合作任務結束時,則要有明確的停權與存取撤銷流程。
4. 讓記錄真正支援稽核與事件調查
導入前應確認活動記錄能否協助回答「誰在何時使用哪個應用程式、執行了什麼操作、哪些動作遭到阻擋」。也要先定義記錄保存期限、管理者權限、例外申請及事件通報流程,讓可視性轉化為可執行的管理程序。
採購評估時,別只看功能清單
建議以一個高風險部門或外部協作情境進行概念驗證(POC),至少檢查以下項目:
- 是否能按部門、角色或個別使用者設定網站、擴充功能與資料操作政策?
- 在未受管理的個人裝置上,哪些控制可以生效?是否需要額外安裝或註冊裝置?
- 活動記錄是否足以支援內部稽核、事件調查與管理報表?
- 剪貼簿、檔案傳輸與畫面擷取限制,會不會影響既有工作流程?例外如何審核?
- 能否與現有身分驗證、網絡安全及端點管理工具搭配,而不是再形成另一個孤立管理平台?
企業瀏覽器安全的價值,不在於單純要求員工改用另一套瀏覽器,而是讓 SaaS、人工智能工具與外部協作所產生的資料流動,進入可觀察、可設定政策並可追溯的管理範圍。若正在評估 NordLayer Browser,可先從影子 IT、BYOD 與敏感資料傳輸三個情境進行小規模測試,再依使用體驗、管理負擔及稽核需求決定部署範圍。
關於 NordLayer
NordLayer 是現代企業的自適應性網絡存取安全解決方案,來自世界上其中一個最值得信賴的網絡安全品牌 Nord Security。致力於幫助 CEO、CIO 和 IT 管理員輕鬆應對網絡擴展和安全挑戰。NordLayer 與零信任網絡存取(ZTNA)和安全服務邊緣(SSE)原則保持一致,是一個無需硬件的解決方案,保護公司企業免受現代網絡威脅。通過 NordLayer,各種規模的公司企業都可以在不需要深入專業技術知識的情況下保護他們的團隊和網絡,它易於部署、管理和擴展。
關於 Version 2 Digital
資安解決方案 專業代理商與領導者
台灣二版 ( Version 2 ) 是亞洲其中一間最有活力的 IT 公司,多年來深耕資訊科技領域,致力於提供與時俱進的資安解決方案 ( 如EDR、NDR、漏洞管理 ),工具型產品 ( 如遠端控制、網頁過濾 ) 及資安威脅偵測應 變服務服務 ( MDR ) 等,透過龐大銷售點、經銷商及合作伙伴,提供廣被市場讚賞的產品及客製化、在地化的專業服務。
台灣二版 ( Version 2 ) 的銷售範圍包括台灣、香港、中國內地、新加坡、澳門等地區,客戶涵 蓋各產業,包括全球 1000 大跨國企業、上市公司、公用機構、政府部門、無數成功的中小企業及來自亞 洲各城市的消費市場客戶。