Bad Rabbit:勒索病毒Not-Petya變種重現

最新資訊(中歐時間10月27日15:35時):一份新報告指出,美國國家安全局所洩露的駭客工具之一“EternalRomance”,已被利用來在網路上傳播Diskcoder.D。我們透過安裝微軟公司緊急漏洞修復MS17-010(用以彌補美國國家安全局洩露駭客工具所利用的系統漏洞)來確認此訊息,並從而阻止該惡意程式借助IPC$共用資料夾方式進一步散佈。

一款新的勒索病毒於10月24日爆發,已攻擊包括歐洲大部分地鐵系統,其中也包含烏克蘭部分重要基礎通訊設施。有關這一新變種的詳細介紹,請見下文。

藉助對知名網站進行Watering Hole(水坑)攻擊,使使用者在不察覺的情況下自動下載

Bad Rabbit的散佈途徑之一,就是在使用者毫無察覺的情況下自動下載。一些知名網站已被攻陷,HTML文本或某個.js檔之中被植入了Java腳本。

植入腳本後的樣本如下所示:

該腳本向185.149.120[.]3回饋資訊,目前該位址暫無回應。

  • 瀏覽器使用者代理
  • 引用頁
  • 已訪問網站的cookie
  • 已訪問網站的功能變數名稱

透過攻擊伺服器端邏輯運算,認定訪客是否具有攻擊價值,之後再把內容添加到頁面之中。此時可看到彈跳視窗,頁面中央顯示請使用者下載Flash播放機更新版的提示資訊。

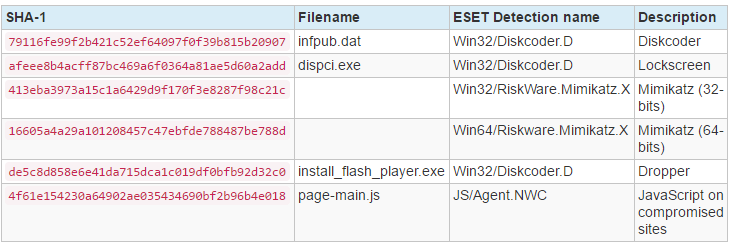
點擊“安裝”按鈕後,便開始啟動來自1dnscontrol[.]com的可執行檔下載進程。可執行檔名為install_flash_player.exe,實際就是W32/Diskcoder.D下載器。

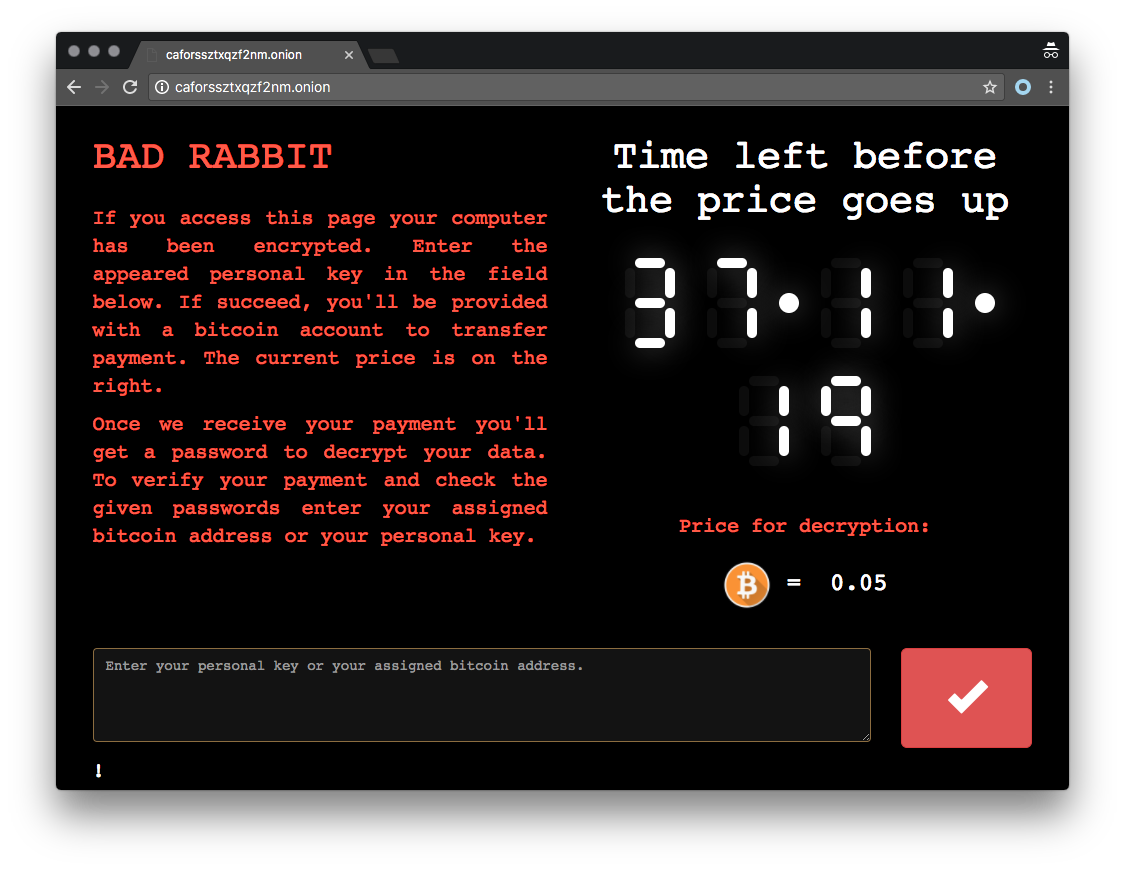
最終電腦會出現下列勒索資訊:

付款方式頁面如下:
藉助SMB散佈

Win32/Diskcoder.D能夠藉助SMB散佈。與一些公開說法不同的是,該勒索病毒並不像Win32/Diskcoder.C(Not-Petya)爆發時那樣,利用“EternalRomance”漏洞。它會首先掃描內網,查找開放的SMB共用記憶體。目標共用帳號如下:

  • admin
  • atsvc
  • browser
  • eventlog
  • lsarpc
  • netlogon
  • ntsvcs
  • spools
  • samr
  • srvsvc
  • scerpc
  • svcctl
  • wkssvc

在已被攻陷的電腦上啟動Mimikatz,擷取用戶名和密碼。常見容易被攻擊帳號密碼組合如下。
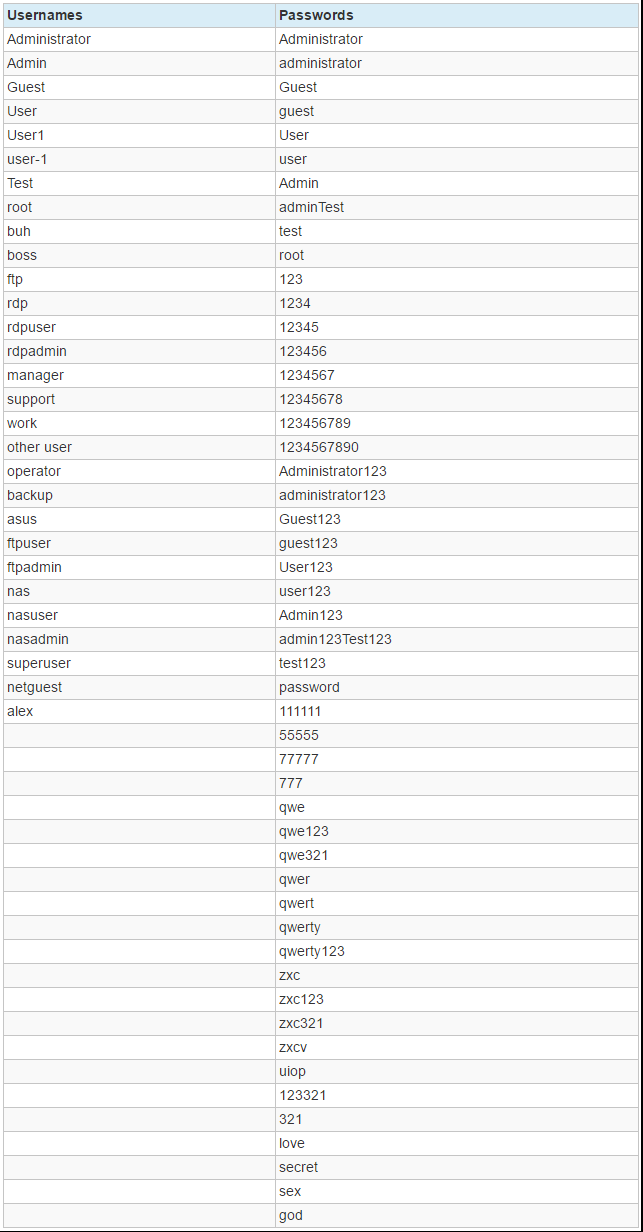
當找到適當組合後,便會在Windows資料夾中釋放infpub.dat檔,通過SCManager和rundll.exe執行。

加密

Win32/Diskcoder.D是Win32/Diskcoder.C的變種,已修復了原有的檔加密缺點。現採用DiskCyptor加密,用於全硬碟加密的一種合法開源軟體。金鑰通過CryptGenRandom生成,並採用RSA 2048位公共金鑰保護。

如同前身一樣,使用了AES-128-CBC演算法加密。

散佈區域

據ESET資料中心統計,烏克蘭只受到攻擊佔總數的12.2%。具體統計資料如下:

  • 俄羅斯:65%
  • 烏克蘭:12.2%
  • 保加利亞:10.2%
  • 土耳其:6.4%
  • 日本:3.8%
  • 其他:2.4%

這與被植入惡意Java腳本的受害網站分佈情況大致吻合。那麼為何烏克蘭相比其他國家受害情況更嚴重呢?

值得一提的是,所有這些大公司都是同時遭受攻擊的。很可能駭客已滲透進公司網路,同時發起Watering Hole(水坑)攻擊以掩人耳目。再沒有什麼比“Flash更新”令其受害更具說服力。ESET目前仍在著手調查,我們將第一時間發佈相關資訊。

樣本
C&C伺服器

付款網站:http://caforssztxqzf2nm[.]onion

植入網址:http://185.149.120[.]3/scholargoogle/

散佈網址:hxxp://1dnscontrol[.]com/flash_install.php

被攻陷網站列表:

  • hxxp://argumentiru[.]com
  • hxxp://www.fontanka[.]ru
  • hxxp://grupovo[.]bg
  • hxxp://www.sinematurk[.]com
  • hxxp://www.aica.co[.]jp
  • hxxp://spbvoditel[.]ru
  • hxxp://argumenti[.]ru
  • hxxp://www.mediaport[.]ua
  • hxxp://blog.fontanka[.]ru
  • hxxp://an-crimea[.]ru
  • hxxp://www.t.ks[.]ua
  • hxxp://most-dnepr[.]info hxxp://osvitaportal.com[.]ua hxxp://www.otbrana[.]com
  • hxxp://calendar.fontanka[.]ru
  • hxxp://www.grupovo[.]bg
  • hxxp://www.pensionhotel[.]cz
  • hxxp://www.online812[.]ru
  • hxxp://www.imer[.]ro
  • hxxp://novayagazeta.spb[.]ru
  • hxxp://i24.com[.]ua
  • hxxp://bg.pensionhotel[.]com
  • hxxp://ankerch-crimea[.]ru

ESET資安產品及企業解決方案能主動偵測已知(如WannaCryptor、Petya)、未知病毒及勒索軟體,抵禦網路攻擊或資安威脅,協助您打造良好的資安環境。

#欲知更多產品訊息:

企業用戶:https://www.eset.tw/business/endpoint-security/

個人用戶:https://www.eset.tw/home/

#欲購買產品:https://www.eset.tw/estore/zh/

或電洽ESET資安專業服務團隊:(02)7722-6899

加入電子報,可獲得最新資安防禦訊息:https://www.eset.tw/e-news/subscribe/

原文出處: https://www.welivesecurity.com/2017/10/24/bad-rabbit-not-petya-back/
WP2安全問題引發對Wi-Fi安全性的嚴重質疑

WPA2加密機制已被破解,所有利用它加密的Wi-Fi網路傳輸資料,都可能遭攻擊者攔截而曝光。

該漏洞名為“KRACK”,或稱“Key Reinstallation AttaCK”。正如其名稱所示,意味著第三方能夠監聽到網路通訊內容,從而使私人會話在某些情況下喪失私密性。不法分子只要處於潛在受害者的Wi-Fi覆蓋區域,便能夠截取受害者電腦和路由器之間的Wi-Fi通訊數據。

對於公司企業及其IT部門而言,在其努力維護自身數據安全的同時,這顯然是個不容忽視的大問題。幸運的是,對於公司企業,其內部團隊之中應有相關專業人員能夠克服這一問題。

不幸的是,WPA2漏洞的最主要潛在受害者,可能大都是在家中或小企業裏安裝舊式路由器的家人及其親友,他們迫切需要升級路由器韌體。然而,alexhudson.com 網站創始人Alex Hudson對那些害怕傳聞屬實及擔心網路安全的人們,給出以下建議:

“加密網站仍然是安全的,即使是透過WiFi也是如此。不妨考慮將您的電腦設置為“公共網路”模式 – 相比“私人/家庭網路”模式,能夠提升設備的安全級別。記住,如果第三方能進入家庭網路,他們自身的安全性不會超過公共網咖。倘若您擔心行動設備的安全性,可關閉WiFi或在必要時使用行動數據(3G/4G)流量通訊。這聽上去就是,無法針對插電源的乙太網發起類似攻擊,因此對於插電源的家庭網路而言,問題還不是太大;但務必為電腦和各類設備更新和升級到最新版本。”

ESET高級研究員David Harley對Hudson的建議評論道:“將自身網路視為公共網路,並對電腦做相應配置。這樣做許多家庭用戶很可能感到不便,但至少能夠克服類似困難;但對於公司企業而言,即便是相對較小、只設有一個小局域網的小公司,也可能蒙受重大損失。”

希望大型廠商能夠發布新的韌體,消除KRACK所帶來的潛在隱憂。

但新的問題將會隨之出現:現在還需要WPA3嗎?簡單來說時機還不成熟。幸好這一問題能得到解決,更新程序可以向後兼容。也就是說,目前尚不需要替代WPA2。

原文出處: https://www.welivesecurity.com/2017/10/16/wpa2-security-issues-pose-serious-wi-fi-safety-questions/

ESET亞太區總代理  台灣二版(Version 2)
ESET官方網站:www.eset.tw
客服電話:02-7722-6899
技術支援信箱:support@version-2.tw

關於 Version 2 Digital
資安解決方案 專業代理商與領導者
台灣二版 ( Version 2 ) 是亞洲其中一間最有活力的 IT 公司,多年來深耕資訊科技領域,致力於提供與時俱進的資安解決方案 ( 如EDR、NDR、漏洞管理 ),工具型產品 ( 如遠端控制、網頁過濾 ) 及資安威脅偵測應 變服務服務 ( MDR ) 等,透過龐大銷售點、經銷商及合作伙伴,提供廣被市場讚賞的產品及客製化、在地化的專業服務。

台灣二版 ( Version 2 ) 的銷售範圍包括台灣、香港、中國內地、新加坡、澳門等地區,客戶涵 蓋各產業,包括全球 1000 大跨國企業、上市公司、公用機構、政府部門、無數成功的中小企業及來自亞 洲各城市的消費市場客戶。

關於ESET
ESET成立於1992年,是一家面向企業與個人用戶的全球性的電腦安全軟體提供商,其 獲獎產品——NOD32防病毒軟體系統,能夠針對各種已知或未知病毒、間諜軟體 (spyware)、rootkits和其他惡意軟體為電腦系統提供實時保護。ESET NOD32佔用 系統資源最少,偵測速度最快,可以提供最有效的保護,並且比其他任何防病毒產品獲 得了更多的Virus Bulletin 100%獎項。ESET連續五年被評為“德勤高科技快速成長500 強”(Deloitte’s Technology Fast 500)公司,擁有廣泛的合作夥伴網絡,包括佳 能、戴爾、微軟等國際知名公司,在布拉迪斯拉發(斯洛伐克)、布里斯托爾(英國 )、布宜諾斯艾利斯(阿根廷)、布拉格(捷克)、聖地亞哥(美國)等地均設有辦事 處,代理機構覆蓋全球超過100個國家。

MENDEL PARTNERS WITH BRNO UNIVERSITY OF TECHNOLOGY (VUT)

GREYCORTEX is happy to announce that our MENDEL network security tool is now part of the Brno University of Technology (VUT) cybersecurity program. MENDEL is used as part of the compulsory Bachelor’s course called “Information and Communication Technologies Security 2”, offered in the Faculty of Electrical Engineering and Communication specifically the Information Security Program.
The course teaches extended information and communication security knowledge of secure network device configuration, secure configuration testing, and penetration testing. MENDEL is used in laboratory exercises as a visualisation tool for various scans, exploits, and other tests practised by students.
VUT is in the top 5 % of world universities, and offers wide range of education programs. The 30 students in the course as well as the Lecturers are happy that MENDEL’s advanced security tools are available to them. They were especially interested in MENDEL’s intuitive filter and full network visualization. GREYCORTEX is happy to work with the next generation of Security Analysts and to provide the right tools to ready them to participate in the future of network security.

AV-Comparatives Names ESET Endpoint Security Solution as the Lightest on the Market

Today, global IT security vendor ESET has been awarded top marks by AV-Comparatives. ESET Endpoint Security has been named the lightest endpoint security solution on the market by the world’s leading security software testers AV-Comparatives. Following a series of performance tests on a number of endpoint security solutions, ESET Endpoint Security was commended for its low system impact.

Using one of the largest sample collections in the world, AV-Comparatives provides the most accurate test by creating a real-world environment and replicating the scenarios faced by everyday users.

ESET Endpoint Security provides businesses comprehensive IT security via multiple layers of protection including trademark NOD32® detection technology combined with machine learning. It protects networks from malware and phishing attacks and stops harmful malware from breaching your system. It provides complete data access protection and fully adjustable scanning, including cloud-powered scanning.

“ESET’s business solution made an impressive run in another of our Business performance tests, reaching the lowest impact score of all tested solutions,” commented Andreas Clementi, CEO at AV-Comparatives.

AV-Comparatives rated ESET’s product at an industry high, with a total score of 98.3 in the industry recognized PC Mark tests. The software was praised as ‘very fast’ for browsing websites, launching applications, installing and uninstalling applications, downloading files, as well as archiving and unarchiving files.

“We pride ourselves on developing products that give the most robust protection to enterprises without slowing down their systems,” said Michal Jankech, Business Product Manager. “AV-Comparatives is the most renowned testing organization out there so it’s great to see that ESET Endpoint Security software has scored as the lightest on the market. Business and consumers can rest assured their systems won’t be impacted and will continue to run at high speeds, all while maintaining the highest level of protection.”

You can read more about ESET Endpoint Security and request a free trial here.

Read the whole report by AV-Comparatives here.

About Version 2 Digital

Version 2 Digital is one of the most dynamic IT companies in Asia. The company distributes a wide range of IT products across various areas including cyber security, cloud, data protection, end points, infrastructures, system monitoring, storage, networking, business productivity and communication products.

Through an extensive network of channels, point of sales, resellers, and partnership companies, Version 2 offers quality products and services which are highly acclaimed in the market. Its customers cover a wide spectrum which include Global 1000 enterprises, regional listed companies, different vertical industries, public utilities, Government, a vast number of successful SMEs, and consumers in various Asian cities.

About ESET
For 30 years, ESET® has been developing industry-leading IT security software and services for businesses and consumers worldwide. With solutions ranging from endpoint security to encryption and two-factor authentication, ESET’s high-performing, easy-to-use products give individuals and businesses the peace of mind to enjoy the full potential of their technology. ESET unobtrusively protects and monitors 24/7, updating defenses in real time to keep users safe and businesses running without interruption. Evolving threats require an evolving IT security company. Backed by R&D facilities worldwide, ESET became the first IT security company to earn 100 Virus Bulletin VB100 awards, identifying every single “in-the-wild” malware without interruption since 2003.

About Version 2 Digital

Version 2 Digital is one of the most dynamic IT companies in Asia. The company distributes a wide range of IT products across various areas including cyber security, cloud, data protection, end points, infrastructures, system monitoring, storage, networking, business productivity and communication products.

Through an extensive network of channels, point of sales, resellers, and partnership companies, Version 2 offers quality products and services which are highly acclaimed in the market. Its customers cover a wide spectrum which include Global 1000 enterprises, regional listed companies, different vertical industries, public utilities, Government, a vast number of successful SMEs, and consumers in various Asian cities.

About ESET
For 30 years, ESET® has been developing industry-leading IT security software and services for businesses and consumers worldwide. With solutions ranging from endpoint security to encryption and two-factor authentication, ESET’s high-performing, easy-to-use products give individuals and businesses the peace of mind to enjoy the full potential of their technology. ESET unobtrusively protects and monitors 24/7, updating defenses in real time to keep users safe and businesses running without interruption. Evolving threats require an evolving IT security company. Backed by R&D facilities worldwide, ESET became the first IT security company to earn 100 Virus Bulletin VB100 awards, identifying every single “in-the-wild” malware without interruption since 2003.

Bad Rabbit:勒索病毒Not-Petya變種重現

最新資訊(中歐時間10月27日15:35時):一份新報告指出,美國國家安全局所洩露的駭客工具之一“EternalRomance”,已被利用來在網路上傳播Diskcoder.D。我們透過安裝微軟公司緊急漏洞修復MS17-010(用以彌補美國國家安全局洩露駭客工具所利用的系統漏洞)來確認此訊息,並從而阻止該惡意程式借助IPC$共用資料夾方式進一步散佈。

一款新的勒索病毒於10月24日爆發,已攻擊包括歐洲大部分地鐵系統,其中也包含烏克蘭部分重要基礎通訊設施。有關這一新變種的詳細介紹,請見下文。

藉助對知名網站進行Watering Hole(水坑)攻擊,使使用者在不察覺的情況下自動下載

Bad Rabbit的散佈途徑之一,就是在使用者毫無察覺的情況下自動下載。一些知名網站已被攻陷,HTML文本或某個.js檔之中被植入了Java腳本。

植入腳本後的樣本如下所示:

該腳本向185.149.120[.]3回饋資訊,目前該位址暫無回應。

  • 瀏覽器使用者代理
  • 引用頁
  • 已訪問網站的cookie
  • 已訪問網站的功能變數名稱

透過攻擊伺服器端邏輯運算,認定訪客是否具有攻擊價值,之後再把內容添加到頁面之中。此時可看到彈跳視窗,頁面中央顯示請使用者下載Flash播放機更新版的提示資訊。

點擊“安裝”按鈕後,便開始啟動來自1dnscontrol[.]com的可執行檔下載進程。可執行檔名為install_flash_player.exe,實際就是W32/Diskcoder.D下載器。

最終電腦會出現下列勒索資訊:


付款方式頁面如下:

藉助SMB散佈

Win32/Diskcoder.D能夠藉助SMB散佈。與一些公開說法不同的是,該勒索病毒並不像Win32/Diskcoder.C(Not-Petya)爆發時那樣,利用“EternalRomance”漏洞。它會首先掃描內網,查找開放的SMB共用記憶體。目標共用帳號如下:

  • admin
  • atsvc
  • browser
  • eventlog
  • lsarpc
  • netlogon
  • ntsvcs
  • spools
  • samr
  • srvsvc
  • scerpc
  • svcctl
  • wkssvc

在已被攻陷的電腦上啟動Mimikatz,擷取用戶名和密碼。常見容易被攻擊帳號密碼組合如下。

當找到適當組合後,便會在Windows資料夾中釋放infpub.dat檔,通過SCManager和rundll.exe執行。

加密

Win32/Diskcoder.D是Win32/Diskcoder.C的變種,已修復了原有的檔加密缺點。現採用DiskCyptor加密,用於全硬碟加密的一種合法開源軟體。金鑰通過CryptGenRandom生成,並採用RSA 2048位公共金鑰保護。

如同前身一樣,使用了AES-128-CBC演算法加密。

散佈區域

據ESET資料中心統計,烏克蘭只受到攻擊佔總數的12.2%。具體統計資料如下:

  • 俄羅斯:65%
  • 烏克蘭:12.2%
  • 保加利亞:10.2%
  • 土耳其:6.4%
  • 日本:3.8%
  • 其他:2.4%

這與被植入惡意Java腳本的受害網站分佈情況大致吻合。那麼為何烏克蘭相比其他國家受害情況更嚴重呢?

值得一提的是,所有這些大公司都是同時遭受攻擊的。很可能駭客已滲透進公司網路,同時發起Watering Hole(水坑)攻擊以掩人耳目。再沒有什麼比“Flash更新”令其受害更具說服力。ESET目前仍在著手調查,我們將第一時間發佈相關資訊。

樣本

c&C伺服器

付款網站:http://caforssztxqzf2nm[.]onion

植入網址:http://185.149.120[.]3/scholargoogle/

散佈網址:hxxp://1dnscontrol[.]com/flash_install.php

被攻陷網站列表:

hxxp://argumentiru[.]com

hxxp://www.fontanka[.]ru

hxxp://grupovo[.]bg

hxxp://www.sinematurk[.]com

hxxp://www.aica.co[.]jp

hxxp://spbvoditel[.]ru

hxxp://argumenti[.]ru

hxxp://www.mediaport[.]ua

hxxp://blog.fontanka[.]ru

hxxp://an-crimea[.]ru

hxxp://www.t.ks[.]ua

hxxp://most-dnepr[.]info hxxp://osvitaportal.com[.]ua hxxp://www.otbrana[.]com

hxxp://calendar.fontanka[.]ru

hxxp://www.grupovo[.]bg

hxxp://www.pensionhotel[.]cz

hxxp://www.online812[.]ru

hxxp://www.imer[.]ro

hxxp://novayagazeta.spb[.]ru

hxxp://i24.com[.]ua

hxxp://bg.pensionhotel[.]com

hxxp://ankerch-crimea[.]ru

ESET資安產品及企業解決方案能主動偵測已知(如WannaCryptor、Petya)、未知病毒及勒索軟體,抵禦網路攻擊或資安威脅,協助您打造良好的資安環境。

原文出處: https://www.welivesecurity.com/2017/10/24/bad-rabbit-not-petya-back/

關於Version 2 Limited
Version 2 Limited是亞洲最有活力的IT公司之一,公司發展及代理各種不同的互聯網、資訊科技、多媒體產品,其中包括通訊系統、安全、網絡、多媒體及消費市場產品。透過公司龐大的網絡、銷售點、分銷商及合作夥伴,Version 2 Limited 提供廣被市場讚賞的產品及服務。Version 2 Limited 的銷售網絡包括中國大陸、香港、澳門、台灣、新加坡等地區,客戶來自各行各業,包括全球1000大跨國企業、上市公司、公用機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

關於ESET
ESET成立於1992年,是一家面向企業與個人用戶的全球性的電腦安全軟件提供商,其獲獎產品 — NOD32防病毒軟件系統,能夠針對各種已知或未知病毒、間諜軟件 (spyware)、rootkits和其他惡意軟件為電腦系統提供實時保護。ESET NOD32佔用 系統資源最少,偵測速度最快,可以提供最有效的保護,並且比其他任何防病毒產品獲得了更多的Virus Bulletin 100獎項。ESET連續五年被評為“德勤高科技快速成長500 強”(Deloitte’s Technology Fast 500)公司,擁有廣泛的合作夥伴網絡,包括佳能、戴爾、微軟等國際知名公司,在布拉迪斯拉發(斯洛伐克)、布里斯托爾(英國 )、布宜諾斯艾利斯(阿根廷)、布拉格(捷克)、聖地亞哥(美國)等地均設有辦事處,代理機構覆蓋全球超過100個國家。

何謂UEFI查毒,用戶為何需要此項功能?

Cameron Camp,ESET安全研究員

2017年10月26日

當ESET公司宣布,旗下最新版零售終端防護產品集成了UEFDI掃描功能時,用戶主要反映分為兩種。有些人稱:“太棒了!”;還有人說:“UEFI掃描功能是什麽?”本文就為您提供此問題的答案 – 我想,回答”太棒了!“的人往往是計算機安全領域最新技術的密切關註者,深知這所謂的UEFI往往蘊含著安全隱患。

從BIOS到UEFI

先從基礎知識講起。UEFI是通用可寬展固件接口的英文縮寫,是計算機系統的最基礎元素,在開機時啟動操作系統,即所謂的開機啟動程序。您或許聽說過,這一程序是由所謂的BIOS即基本輸入輸出系統控制的,實際上過去也的確是這樣。但現如今的計算機已采用UEFI取而代之,雖然偶爾出於習慣被一些人稱為BIOS。

與計算機系統的其他組件一樣,一旦UEFI被黑客攻擊後,便可獲取系統及其數據的非法訪問權限。UEFI查毒引擎的功能就是檢測和查殺,早於操作系統啟動之前便可執行的一類威脅。此類威脅包括rootkit和勒索病毒在內,針對UEFI之中的安全漏洞發起攻擊,具有很強的頑固性,即使重新安裝操作系統後仍可存活。簡單地說,ESET UEFI查殺引擎的作用就是防範此類攻擊。

UEFI的前身BIOS,早在1975年為八位計算機系統開發。可能沒有人會想,進入新世紀後仍會沿用。但有時舊技術有頑強的生命力,超出人們的預期(例如鼠標,有人能提出反對意見嗎?)。部分是因為沒人知道如何取代BIOS,但人們卻能夠明確,新技術應具備更強功能和更好的安全性,便於升級和擴展,無需編寫匯編語言代碼。

令BIOS壽終正寢更為實際的因素之一,就是需要支持大型硬盤。1975年那時,還沒人想到搭配2TB以上硬盤會有怎樣的後果,這一容量在當時看來是難以想象的。但現在情況已經變了!

不僅如此,如果其中能內置有連網功能,早在系統啟動之前便能夠下載更新,豈不是更好?更易理解、更便於擴展的易用操作界面,搭配某種存儲途徑,例如借助硬盤存儲更新文件、USB密鑰等一類數據,而不再依賴BIOS芯片本身,受其中相對極小的容量所制約,豈不快哉?

雖然這一切聽上去很好,但落實起來卻有相當難度。不僅需要有業界的廣泛支持,還必須有領頭羊率先引領這一變革。最終,英特爾公司首先涉足這一新技術領域,搭配自家不被看好的64位安騰處理器(現已停產)開創了EFI技術,因為BIOS不能支持64位運算。但為在業界推廣,英特爾公司設立了UEFI(通用可寬展固件接口)論壇並開放了EFI技術,面向所有廠商公布了適配規格。

自主適配問題

請註意,UEFI只是一種規格,並非實際執行標準,也就是說,只要在數字規格的框架內,廠商可以自主添加相關功能(C代碼形式,非常感謝)。業界也正是這樣操作的,各個廠商紛紛推出自己的版本。

青睞於各類新技術的微軟公司也采用了UEFI,從而大大促進了普及度。該公司宣布,從Windows 8起,UEFI成為新型64位計算機的貼標認證要求(原本不支持64位的舊計算機仍可以升級)。畢竟,UEFI提供了一些有趣的安全功能,這是已被淘汰的BIOS所無法實現的。

不幸的是,UEFI的自主適配性也引發了部分兼容性問題。如同每一項新技術一樣,尤其是對於功能強大、底層運行、廣受信賴、影響深遠,用以驅動紛紛上市的新型計算機的新技術而言,難以避免地會出現兼容性問題。檢測所有適配產品需要時間,測試範圍又無法保障全面性,因此一些基本問題便會出現(既是好事也是壞事)。

此外,隨BIOS成長起來的一代技術人員,也不具備修復UEFI的工具或知識,大都因為此類工具並不存在或不廣為人知,這一點目前仍是個問題。從頂層設計上,UEFI的運行流程也較為復雜。

UEFI平臺初始化啟動流程(Zimmer、Dasari及Brogan 2009年論文第16頁)

安全隱患

由於攻擊UEFI可以確保病毒效力的持續性,利用傳統檢測方式很難查殺,因此黑客們竭力尋找各種途徑獲取訪問權、升級用戶權限,並直接寫入UEFI串行外設接口或稱SPI,一塊儲存計算機啟動信息的受信閃存芯片。一旦成功後,黑客們便能夠在更多系統資源加載過程中獲取訪問權,因此能夠搞出一切可惡的低級把戲。

很明顯,保護SPI安全性是重中之重。從內部設計角度而言,這主要是通過SMM(系統管理模式)實現的。SMM就好像是SPI的安全哨所,旨在確保所加載的二進制數據不被篡改,並與證書相匹配,但SMM本身已被發現存在漏洞,使任意進制代碼可以執行,常規漏洞已被披露出來。在敦促廠商復核自身代碼之中的漏洞方面,已做出了大量努力,但廠商往往並不相信其中會存在漏洞。

記住UEFI只是一種規範,各大廠商紛紛發布了自認為對操作系統及其硬件最佳的版本。這就意味著不同廠商設備之間,有著很大的差異。此外,一些廠商還滿懷信心地發布了自己的固件代碼,對於消費者而言是否具有價值有待商榷,但普通(甚至有經驗的)消費者都極難移除。如同往常一樣,快速上市往往會給安全性造成隱患。

開啟UEFI查毒

對於安全軟件開發產業而言,UEFI所引發的潛在新型攻擊隱患意味著,針對UEFI內部結構實施掃描的迫切性,變得日益重要。因此,ESET公司率先啟動了相關潛在威脅的分析和查殺研究。起初,關於現實世界中傳播的UEFI類威脅鮮有人知,但由於ESET擁有遍布全球的廣泛疫情信息系統,借此成功開始了潛在威脅的樣本采集、驗證和分析工作,以便保護這一日益突出的薄弱環節。 

某種意義上來說,在能夠采集到現實世界中傳播的病毒樣本,並在日後公布分析結論之前,此類威脅仍停留在理論層面。對於任何一項新技術而言,最初的漏洞攻擊行為,尤其是成功的一類,通常都預示著同類攻擊的規模性爆發。一旦攻擊者找到針對UEFI漏洞發起攻擊的萬能法寶,我們便會看到更多同類威脅在現實世界中流行,直到軟硬件廠商共同協作,開發出補丁為止。 

鑒於黑客工具具備更強的靈活性以及針對UEFI的適用性,加上補丁部署的巨大差異性和長期參差不齊特性,UEFI將持續作為遭受攻擊的目標。UEFI有效查毒及威脅查殺技術的市場需求,也將隨之不斷增長。

如需閱讀We Live Security網站上有關UEFI安全性的更多文章,請訪問以下博客和論文:

·        固件之中植入惡意程序:利用安全假象的攻擊新招 (2017年10月19日)

·        Windows 10安全性及隱私權保護:深入調查和分析 (2016年6月15日)

·        Bookits、Windigo以及Virus Bulletin  (2014年9月30日) 

·        Bootkits:前生、今世和未來 (2014年9月) 

·        Windows 8發布後六個月觀感(白皮書) (2013年6月3日) 

·        白皮書:Windows 8的安全特性(2012年10月9日) 

關於Version 2 Limited
Version 2 Limited是亞洲最有活力的IT公司之一,公司發展及代理各種不同的互聯網、資訊科技、多媒體產品,其中包括通訊系統、安全、網絡、多媒體及消費市場產品。透過公司龐大的網絡、銷售點、分銷商及合作夥伴,Version 2 Limited 提供廣被市場讚賞的產品及服務。Version 2 Limited 的銷售網絡包括中國大陸、香港、澳門、台灣、新加坡等地區,客戶來自各行各業,包括全球1000大跨國企業、上市公司、公用機構、政府部門、無數成功的中小企及來自亞洲各城市的消費市場客戶。

關於ESET
ESET成立於1992年,是一家面向企業與個人用戶的全球性的電腦安全軟件提供商,其獲獎產品 — NOD32防病毒軟件系統,能夠針對各種已知或未知病毒、間諜軟件 (spyware)、rootkits和其他惡意軟件為電腦系統提供實時保護。ESET NOD32佔用 系統資源最少,偵測速度最快,可以提供最有效的保護,並且比其他任何防病毒產品獲得了更多的Virus Bulletin 100獎項。ESET連續五年被評為“德勤高科技快速成長500 強”(Deloitte’s Technology Fast 500)公司,擁有廣泛的合作夥伴網絡,包括佳能、戴爾、微軟等國際知名公司,在布拉迪斯拉發(斯洛伐克)、布里斯托爾(英國 )、布宜諾斯艾利斯(阿根廷)、布拉格(捷克)、聖地亞哥(美國)等地均設有辦事處,代理機構覆蓋全球超過100個國家。

THREAT HUNTING WITH MENDEL

“Threat hunting,” or “cyber threat hunting” is the process of proactively and iteratively searching through networks and datasets to detect threats that evade existing automated tools and is done by a threat hunter or security analyst. It is essential for network security because it works to identify hidden threats within an existing set of network data.
Threat hunting utilizes manual techniques from the threat hunter and machine-assisted techniques, the combination of which aims to find Tactics, Techniques, and Procedures (TTPs) of advanced adversaries. While this methodology is both time-tested and effective, it is also time consuming, and can sometimes miss important clues in mountains of network data. In the article below, we will discuss not only what threat hunting is, but also how it can be made more efficient through the use of modern tools.
Download the article here.

【Digitimes雲端資安論壇高雄場_活動報導】加強行動應用安全 避免禍害悄然

台灣二版(ESET亞太區總代理)高級產品經理盧惠光於10月24日Digitimes雲端資安論壇高雄場中提到,回顧近期資安事件,多數皆與行動應用息息相關,例如一個名為ZNIU的Android惡意程式,基於Linux作業系統的Dirty COW漏洞發展而來,可讓攻擊者取得管理員權限,在行動裝置植入後門並竊取資料;另有透過中間人攻擊手法散佈的間諜程式FinSpy,及私自訂閱付費服務的Lovely Wallpaper應用程式。

盧惠光強調,因智慧型手機上有聯絡人資訊、公司電子郵件、企業應用(客戶資料、ERP)、相片、信用卡資訊等機敏資訊,故需關注其安全防護,但儘管手機平台的惡意軟體倍數增加,現今防禦機制卻普遍不足,例如目前企業內部應用程式近半數部署不安全的接口(API),便是最明顯例子。

他建議企業行動裝置,應安裝專業且品質有保障的防毒軟體(含主動防護、雲端防護及自動更新等必備功能),部署行動裝置管理(MDM),設計及開發安全的接口,並可考慮導入行動版資料防洩(DLP)方案,以降低人為因素造成金錢損失的風險,並獲知完整行為資料,保護公司最重要資料。

【活動照片】

我要下載議程資料 

ESET亞太區總代理  台灣二版(Version 2)
ESET官方網站:www.eset.tw
客服電話:02-7722-6899
技術支援信箱:support@version-2.tw

審視五大盲點 讓資料成為企業有價資產而非營運風險

「Yahoo外洩30億筆個資」、「Deloitte遭駭客入侵」、「旅行社資料外洩,民眾遭詐騙匯款」,近期資料外洩事件仍然層出不窮,從知名企業、資安防護已經有相當程度的業者到中小型旅行社均無一倖免。究竟是駭客技術太高超還是受害企業疏於防範? ESET亞太區總代理台灣二版高級產品經理盧惠光認為,入侵是很難完全避免的,駭客只要找到一個弱點就能入侵,但防守卻須做好全面。加上現在企業資料都已集中,駭客入侵後獲利很大,可以取得資料販售、可以繼續用作攻擊…,所以會投入時間研究入侵弱點。此外,過去較少資料外洩事件是因為許多企業完全不知道被入侵,因而未浮上檯面,而今企業已較有能力發現被入侵,且受害企業所外洩的資料也容易在黑市被發現,若被媒體先報導對企業衝擊更大,加上法規開始要求受害企業需通知受害用戶等,於是資料外洩事件不絕於耳。 既然駭客入侵難以避免,如何更快速發現外洩事件並將損害降到最低,盧惠光從過去服務的經驗中,提出以下五個企業較常忽略的重點,建議從技術面、管理流程面、組織人員等方面強化。 1.採用具學習能力的網路掃描技術 ESET技術聯盟的新成員GREYCORTEX,是運用人工智慧、機器學習能力的網路掃描技術,能快速學習正常的網路行為,當系統出現異常連線行為時能立即偵測比對並提出預警,包括能偵測進階持續威脅攻擊(APT)等,可支援用戶端與伺服器。例如當某伺服器原本只用於內部網路,卻開始連向俄羅斯網站,GREYCORTEX就能早期發現並預警。 許多大型企業已開始重視並佈署具學習能力的網路掃描技術,然而對缺乏資安技術的中小企業而言,盧惠光建議可以透過資安委外服務,一旦偵測到異常行為,能通知資訊人員並請專家協助。中小企業光是採購防火牆、防毒、防垃圾郵件等產品已無法抵禦現今的網路威脅。 2.重視技術之間的整合 當解決方案佈署越來越多之後,要達到良好的防禦效果需要進行聯防,也就是必須重視產品之間的整合與資料串接,能將資料彙集到資安事件管理(SIEM)平台,否則產品之間產生漏洞,將功虧一簣。因此在評估新解決方案時也須重視其整合程度。 3.在雲端服務中也應加入資安檢核 越來越多企業已經將部分IT應用移到雲端平台,或透過雲端服務進行資料備份,但是上了雲端卻忽略了原本該有的資安檢核。例如將資料庫備份到雲端,相關權限設定卻沒有設好,權限設為允許存取,資料也就被看光光了。又如過去在本地實體伺服器是一台一台設定組態,還可以交互檢查,但是雲端服務可以一次設定一百台,但沒有資安檢核的結果造成一百台同時出錯。 4.建立人員良好習慣 資訊人員必須遵照IT政策進行相關IT應用服務的設定,否則一旦便宜行事,系統的管理者(Admin)權限設定錯誤,資料就全部被帶走了。 5.資安專職人員 許多大型企業資安工作由資訊部底下各部門各司其職,如防毒由管理PC的團隊負責,伺服器與網路也分別由各團隊負責其安全,而開發團隊則負責應用程式安全,這樣看起來似乎完美,但潛藏的問題是沒有人做整合性的安全評估。例如當網路團隊給開發團隊一個IP與機器來開發新的App,開發團隊開發完成後如期上線,但卻遭受SQL Injection攻擊導致資料外洩,這才發現對外開放的API未做加密,在App上線前僅完成功能測試,在開發過程中未考慮資安檢核…等。因此,盧惠光建議企業應設有專職負責整體性資安檢核的主管職,以避免上述情形。此外,諸如SIEM報表也應讓資安主管審核而非單由網路團隊。 當今商業環境競爭激烈,如何讓企業手中的資料成為競爭利器,而非駭客的囊中物,甚至成為企業營運的風險,做好資安防禦審視上述容易忽略的五大重點,是在數位經濟時代強化企業營運體質並領先對手的第一步。 *原文轉貼於數位時代 https://www.bnext.com.tw/article/46610/look-at-blind-spot-data-valuable-not-hazard